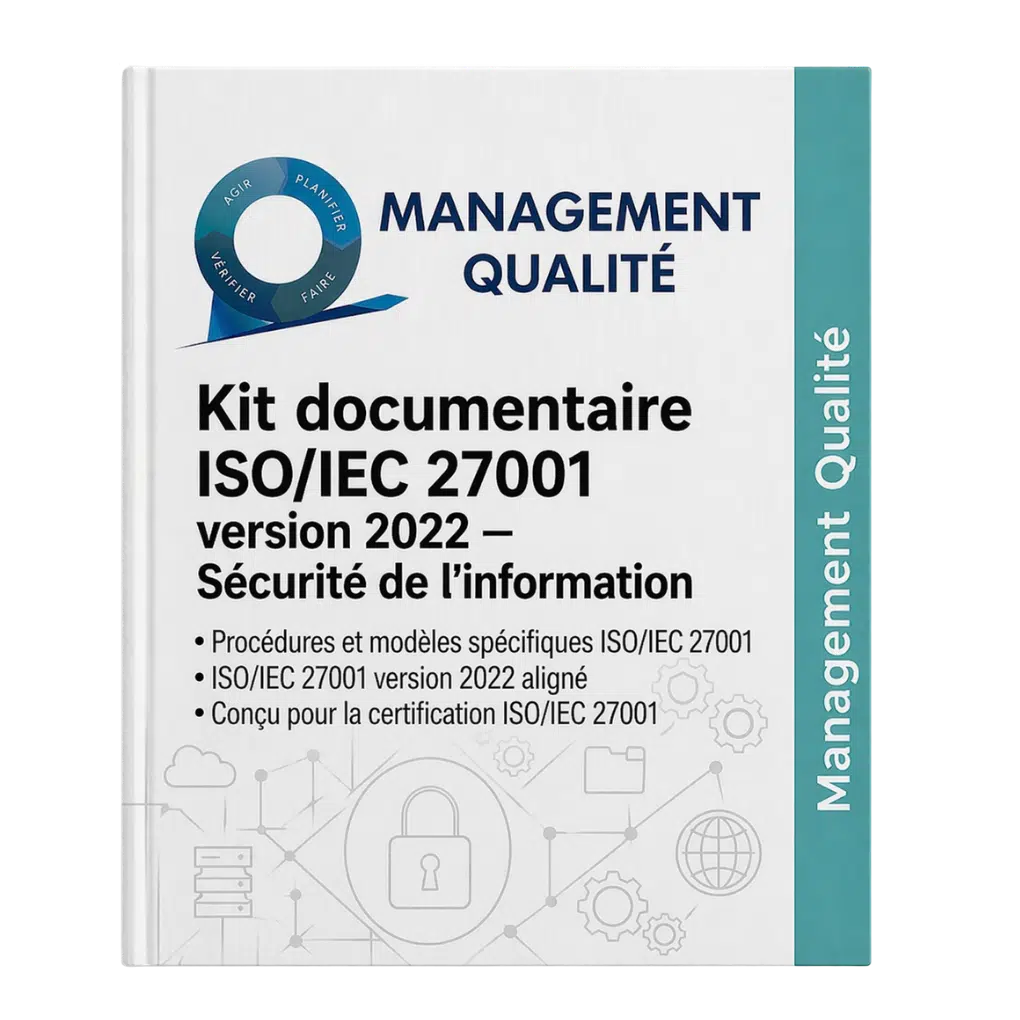
Votre documentation ISO/IEC 27001, sans partir de zéro.
Modèles Word et Excel pour bâtir votre SMSI, documenter les contrôles de l'Annexe A et préparer l'audit de certification.
- Clauses 4 à 10 et 93 contrôles de l'Annexe A
- Analyse de risque, Déclaration d'Applicabilité, plan de traitement
- 105 fichiers modifiables et grille d'audit interne
- NIS 2, DORA, RGPD : matrice de conformité croisée incluse
Conçu pour les organisations qui traitent, hébergent ou protègent des données sensibles.
Quatre profils, un même besoin : une base documentaire ISO/IEC 27001 prête à adapter.
RSSI et responsables sécurité
Bâtir ou consolider le SMSI, préparer la certification, aligner l'organisation sur l'Annexe A.
Éditeurs SaaS et ESN
Répondre aux questionnaires fournisseurs et aux exigences sécurité des grands comptes.
DSI et directions informatiques
Gouvernance sécurité, continuité d'activité et conformité sur un socle documentaire cohérent.
Consultants et cabinets conseil
Un socle documentaire pour accompagner les clients vers la certification ISO 27001.
Contenu du kit
Le kit couvre les clauses 4 à 10 et les 4 thèmes de l'Annexe A : organisationnels, personnes, physiques, technologiques. Soit les 93 contrôles à évaluer dans la Déclaration d'Applicabilité.
Liste maîtresse · ISO/IEC 27001:2022
Chapitre 4 · Contexte de l'organisation
6 documents · Enjeux internes et externes, parties intéressées, périmètre du SMSI, cartographie des processus, manuel.- WProcédure d'analyse du contexte interne et externe (4.1)
- XMatrice des parties intéressées et de leurs exigences
- WDocument de définition du périmètre du SMSI
- WCartographie des processus couverts par le SMSI
- XRegistre des enjeux stratégiques sécurité
- WManuel du système de management de la sécurité de l'information
Chapitre 5 · Leadership
6 documents · Engagement de la direction, politique de sécurité, organigramme et RACI, fiches de fonction, charte utilisateur.- WPolitique de sécurité de l'information signée direction
- WCharte d'engagement de la direction
- XOrganigramme SMSI et matrice RACI sécurité
- WFiches de fonction SSI
- WProcédure de communication de la politique SSI
- WCharte utilisateur type
Chapitre 6 · Planification
9 documents · Méthode d'appréciation des risques, actifs, plan de traitement, Déclaration d'Applicabilité, objectifs, changements.- WMéthodologie d'appréciation des risques avec grille de cotation (6.1.2)
- XRegistre des actifs informationnels
- XMatrice d'analyse des risques et catalogue de menaces
- XPlan de traitement des risques
- XDéclaration d'Applicabilité
- XRegistre d'acceptation des risques résiduels
- WObjectifs de sécurité et plan de mise en œuvre
- WProcédure de planification des changements (6.3)
- WFiche de demande de changement SMSI
Chapitre 7 · Support
6 documents · Ressources et compétences, sensibilisation, communication, maîtrise documentaire, enregistrements.- XPlan de ressources et matrice de compétences SSI
- WPlan de sensibilisation annuel et procédure de formation
- WProcédure de communication interne et externe (7.4)
- WProcédure de maîtrise documentaire (7.5)
- WProcédure de gestion des enregistrements
- XRegistre de formation et sensibilisation
Chapitre 8 · Fonctionnement
5 documents · Pilotage opérationnel, appréciation et traitement des risques, processus externalisés.- WProcédure de pilotage opérationnel du SMSI (8.1)
- WProcédure d'appréciation des risques en conditions réelles (8.2)
- WProcédure de traitement des risques opérationnels (8.3)
- WRapport d'appréciation des risques et plan d'actions
- WProcédure de maîtrise des processus et services externalisés (8.1)
Chapitre 9 · Évaluation des performances
4 documents · Surveillance et mesure, programme d'audit interne, revue de direction.- WProcédure de surveillance, mesure, analyse et évaluation (9.1)
- WProcédure et programme d'audit interne SMSI (9.2)
- WProcédure de revue de direction (9.3)
- WModèle de compte-rendu de revue de direction
Chapitre 10 · Amélioration
4 documents · Amélioration continue, non-conformités et actions correctives.- WProcédure d'amélioration continue (10.1)
- WProcédure de gestion des non-conformités et actions correctives (10.2)
- WFiche de non-conformité et action corrective
- XRegistre des non-conformités SMSI
Annexe A.5 · Contrôles organisationnels
27 documents · Politiques, actifs, classification, accès, fournisseurs et cloud, incidents, continuité, RGPD, conformité, IA générative.- WPolitique de sécurité de l'information et politiques thématiques
- XMatrice RACI rôles SSI et procédure de séparation des tâches
- WProcédure de contact avec les autorités et groupes spécialisés (A.5.5-6)
- WProcédure de veille menaces threat intelligence (A.5.7)
- WProcédure d'intégration de la SSI dans la gestion de projet (A.5.8)
- XRegistre des actifs informationnels et charte d'usage acceptable
- WProcédure de classification, étiquetage et transfert d'information (A.5.12-14)
- WPolitique de contrôle d'accès et gestion des identités
- WPolitique de relations fournisseurs et clauses contractuelles
- WPolitique de sécurité des services cloud
- WPlan de gestion des incidents de sécurité
- WPlan de continuité d'activité SSI et plan d'ICT readiness
- XRegistre des exigences légales réglementaires et contractuelles
- WProcédure de protection de la propriété intellectuelle (A.5.32)
- WProcédure de protection des enregistrements (A.5.33)
- WProcédure de protection des données à caractère personnel RGPD (A.5.34)
- WProcédure de revue indépendante et conformité aux politiques (A.5.35-36)
- WProcédures opérationnelles documentées
- WProcédure de gestion des accès tiers et fournisseurs (A.5.19, A.5.21)
- WProcédure de revue et recertification périodique des accès (A.5.18, A.8.2)
- WProcédure de gestion de crise cyber (A.5.24-26)
- WModèle d'analyse d'impact relative à la protection des données
- WModèle de PV de test de continuité et restauration
- WPlaybooks de réponse à incident ransomware fuite compromission DDoS
- WModèles de notification d'incident CNIL 72h et ANSSI NIS 2
- XRegistre des traitements RGPD
- WPolitique d'usage des outils d'intelligence artificielle générative
Annexe A.6 · Contrôles sur les personnes
6 documents · Antécédents, clauses contractuelles et NDA, sensibilisation, procédure disciplinaire, départs, télétravail.- WProcédure de vérification des antécédents pre-employment screening (A.6.1)
- WModèle de clauses de sécurité dans le contrat de travail et NDA
- WPlan de sensibilisation éducation et formation SSI
- WProcédure disciplinaire liée à la sécurité (A.6.4)
- WProcédure de fin de contrat et changement de poste (A.6.5)
- WCharte de télétravail et procédure de signalement d'évènements
Annexe A.7 · Contrôles physiques
8 documents · Périmètres et accès, zones sécurisées, menaces environnementales, équipements, supports, maintenance, élimination.- WPolitique de sécurité physique et plan des périmètres d'entrée
- WProcédure de sécurisation des bureaux, locaux et zones sécurisées (A.7.3-4, 6)
- WPlan de protection contre les menaces physiques et environnementales
- WCharte bureau propre et écran verrouillé
- WProcédure de sécurité des équipements, câblage et utilities (A.7.8, 11-12)
- WProcédure de sécurité des actifs hors site et supports de stockage (A.7.9-10)
- WProcédure de maintenance et élimination sécurisée des équipements (A.7.13-14)
- WProcédure d'inventaire physique des équipements
Annexe A.8 · Contrôles technologiques
19 documents · Postes de travail, accès privilégiés, MFA, vulnérabilités, sauvegarde, réseau, cryptographie, développement sécurisé.- WProcédure de sécurité des postes de travail utilisateurs endpoints (A.8.1)
- WProcédure de gestion des accès privilégiés et restrictions (A.8.2-4)
- WProcédure d'authentification sécurisée MFA (A.8.5)
- WProcédure de gestion de capacité (A.8.6)
- WPolitique de protection anti-malware et procédure de gestion des vulnérabilités
- WProcédure de gestion des configurations et changements IT (A.8.9, 32)
- WProcédure de suppression d'information, data masking et DLP (A.8.10-12)
- WPolitique de sauvegarde redondance journalisation et monitoring
- WProcédure de synchronisation des horloges (A.8.17)
- WProcédure d'utilisation des programmes utilitaires privilégiés (A.8.18)
- WProcédure d'installation logicielle sur systèmes opérationnels (A.8.19)
- WPolitique de sécurité réseau segmentation et filtrage web
- WPolitique de cryptographie et procédure de gestion des clés
- WProcédure de cycle de développement sécurisé et secure coding (A.8.25, 28-29)
- WFiche d'exigences de sécurité applicative et architecture sécurisée
- WProcédure de séparation des environnements dev test prod et protection en audit (A.8.31, 33-34)
- WCharte des comptes à privilèges et administrateurs
- WProcédure de patch management et gestion des vulnérabilités (A.8.8)
- WProcédure de tests d'intrusion et scans de vulnérabilités (A.8.8, A.8.29)
Audit et pilotage
5 documents · Grille d'audit interne, tableaux de bord, suivi des 93 contrôles, matrice de conformité croisée, liste maîtresse.- XGrille d'audit interne ISO 27001 2022
- XTableau de bord des indicateurs sécurité
- XTableau de bord de suivi de mise en œuvre des 93 contrôles SoA
- XMatrice de conformité croisée ISO 27001 NIS 2 DORA RGPD ANSSI
- XListe maîtresse des documents du SMSI
Un SMSI ISO 27001 ne se rédige pas en partant d'une page blanche.
7 clauses de management, 93 contrôles en 4 thèmes. Chaque exigence appelle une politique, une procédure ou un enregistrement.
La plupart des modèles en ligne datent de 2013
114 anciens contrôles, sans la structure en 4 thèmes ni les 11 nouveaux contrôles : veille menaces, cloud, DLP, codage sécurisé, masquage.
Un écart documentaire devient un écart d'audit
L'auditeur vérifie chaque clause et la Déclaration d'Applicabilité. Un document manquant ou incohérent génère une non-conformité.
Les donneurs d'ordre exigent la certification
Grands comptes, administrations, secteurs réglementés : ISO 27001 figure dans les appels d'offres et les questionnaires fournisseurs.
Une mission conseil coûte cher
20 à 50 jours de cabinet pour la mise en place. Le kit fournit ce socle, votre budget va à l'analyse des risques et au terrain.
Cartographie normative
Clause par clause et thème par thème, le texte normatif et les documents fournis. C'est ce qu'un auditeur de certification demande à voir en premier.
Conformité technique
Dix points que les auditeurs de certification vérifient en premier. Le kit les traite un par un.
Périmètre du SMSI documenté
Limites et applicabilité, interfaces et dépendances avec le cloud et les sous-traitants.
4.3Méthode d'appréciation des risques
Critères de vraisemblance, d'impact et d'acceptation explicites, compatible EBIOS RM et ISO 27005.
6.1.2Déclaration d'Applicabilité
93 contrôles listés : statut, justification, mise en œuvre, document de référence.
6.1.3Gestion des incidents
Événement, incident, incident majeur, escalade, notification CNIL sous 72 h, retour d'expérience.
A.5.24 à A.5.28Continuité d'activité
BIA, RTO et RPO par processus, scénarios de sinistre, tests PCA et PRA documentés.
A.5.29 et A.5.30Gestion des accès
Moindre privilège, revue périodique des droits, arrivées et départs, MFA pour les accès privilégiés.
A.5.15 à A.5.18, A.8.2 à A.8.5Gestion des vulnérabilités
Détection continue, délais de correction par criticité, lien avec la veille menaces et les correctifs.
A.8.8Cryptographie et gestion des clés
Politique de chiffrement, cycle de vie des clés, séparation des rôles.
A.8.24Sécurité du cloud
Responsabilité partagée documentée, clauses sécurité fournisseurs, évaluation des prestataires cloud.
A.5.23Audit interne et revue de direction
Programme couvrant clauses et Annexe A, 7 entrées de revue, dont risques et plan de traitement.
9.2 et 9.3ISO/IEC 27001 : reconnaissance internationale
La norme internationale de référence pour la sécurité de l'information, alignée avec de nombreux référentiels sectoriels et réglementaires.
Où en êtes-vous aujourd'hui ?
Répondez aux 12 questions clause par clause et thème par thème pour obtenir votre score de maturité ISO 27001:2022. Résultat immédiat, gratuit, aucune information personnelle demandée.
De la commande à l'audit blanc, voici la route.
Téléchargement
ZIP complet : 105 documents Word et Excel.
Personnalisation
Logo, périmètre, organigramme SMSI, rôles, actifs, fournisseurs cloud, contexte réglementaire.
Mise en œuvre
Analyse de risque, Déclaration d'Applicabilité, déploiement des contrôles, sensibilisation, preuves.
Audit blanc
Audit interne avec la grille du kit, plan d'actions, revue de direction, préparation à la certification.
Garantie 30 jours, sans condition.
Vous testez le kit. Si vous changez d'avis, on vous rembourse.
Vous avez 30 jours pour télécharger le kit, examiner son contenu, ouvrir les documents, vérifier que la qualité rédactionnelle correspond à vos attentes. Si quelque chose ne va pas, vous nous écrivez un email — sans justification — et le remboursement est traité sous 5 jours ouvrés. C'est aussi simple que ça.
Les réponses à vos interrogations.
Le kit suffit-il pour obtenir la certification ISO 27001 ?
Non, il fournit la documentation des clauses 4 à 10 et de l'Annexe A. La certification dépend de la mise en œuvre : analyse de risque réelle, Déclaration d'Applicabilité renseignée, contrôles déployés, preuves collectées.
Les documents sont-ils modifiables ?
Oui. 85 fichiers Word et 20 fichiers Excel, sans PDF verrouillé. Charte neutre, prête pour votre logo et vos codes.
Le kit couvre-t-il NIS 2, DORA et le RGPD ?
Il est construit sur l'ISO/IEC 27001:2022 et fournit une matrice de conformité croisée avec NIS 2, DORA, le RGPD et l'ANSSI. Il ne remplace pas une analyse réglementaire propre à votre secteur.
La licence couvre-t-elle plusieurs entités ?
Elle couvre une organisation (entité juridique), usage interne illimité. Groupe, filiales ou cabinet conseil : contactez-nous pour une licence adaptée.
Quand recevrai-je les fichiers ?
Dès la validation du paiement : lien sur la page de confirmation et par e-mail. ZIP complet, dossiers par type de document.
Et si le kit ne me convient pas ?
30 jours pour l'examiner. Écrivez à support@managementqualite.com en expliquant ce qui ne convient pas : remboursement sous 4 à 5 jours ouvrés après validation.
Votre SMSI ISO 27001. Prêt aujourd'hui.
105 documents Word et Excel, téléchargement immédiat après paiement.
Recevez un extrait du kit ISO 27001
Laissez-nous votre nom et votre e-mail — vous recevrez immédiatement un extrait du kit documentaire pour évaluer la qualité rédactionnelle avant achat.
En vous inscrivant, vous acceptez de recevoir l'extrait et nos communications. Conforme RGPD. Désinscription en un clic à tout moment.
C'est envoyé !
Votre extrait du kit ISO 27001 arrive dans votre boîte mail sous quelques minutes. Pensez à vérifier vos indésirables.